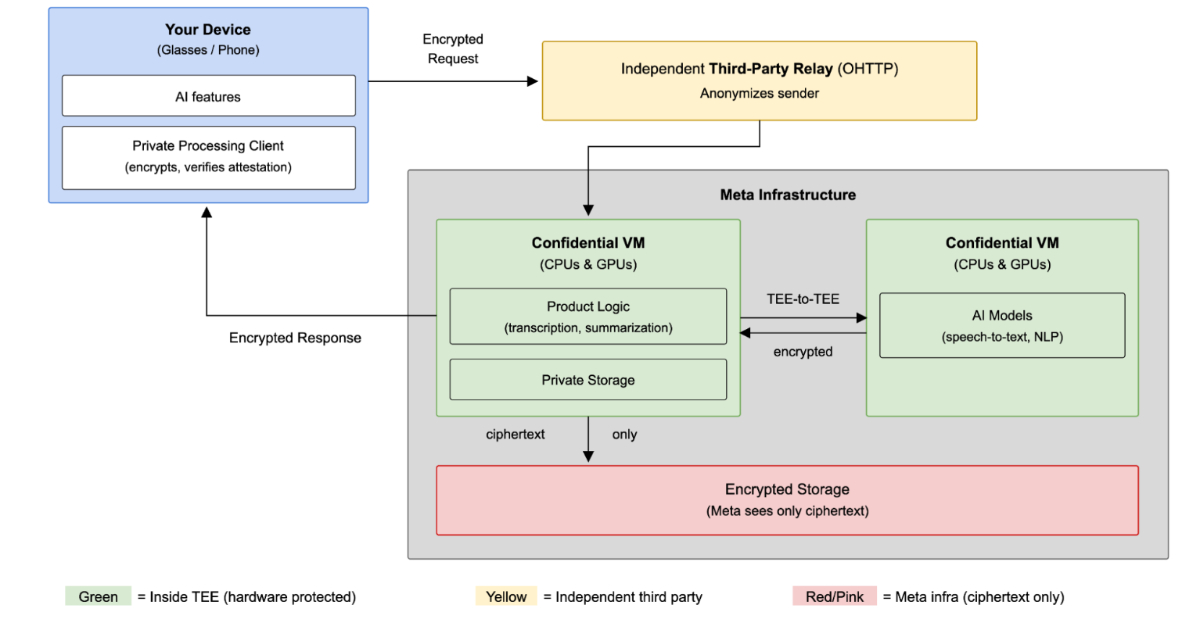
Meta estendeu sua arquitetura de Private Processing para óculos de inteligência artificial, implementando máquinas virtuais confidenciais (CVMs) que processam cargas de trabalho sensíveis e contexto persistente do usuário na nuvem sem comprometer a privacidade dos dados.
A solução combina múltiplas camadas de proteção: Trusted Execution Environments (TEEs) com suporte de hardware (1), atestado remoto, credenciais anônimas, roteamento OHTTP e armazenamento criptografado (2). Essa abordagem permite executar tarefas avançadas de IA como transcrição contínua, busca contextualizada e recordação de longo prazo que demandam maior capacidade computacional e acesso ao histórico pessoal do usuário.
Interações básicas como chamadas e mensagens permanecem nos próprios óculos (4), enquanto operações complexas que requerem modelos maiores e contexto pessoal acumulado (5) são processadas na infraestrutura em nuvem da Meta através dos CVMs protegidos. Private Processing foi originalmente introduzido para WhatsApp e Meta AI em 2025 (3) e agora expande para cargas de trabalho de IA em wearables. Oskar Linde, vice-presidente de XR Technologies na Meta (6), descreveu a estratégia como forma de tornar a IA mais útil ao longo do dia mantendo a privacidade do contexto pessoal e impedindo que a Meta acesse esses dados.
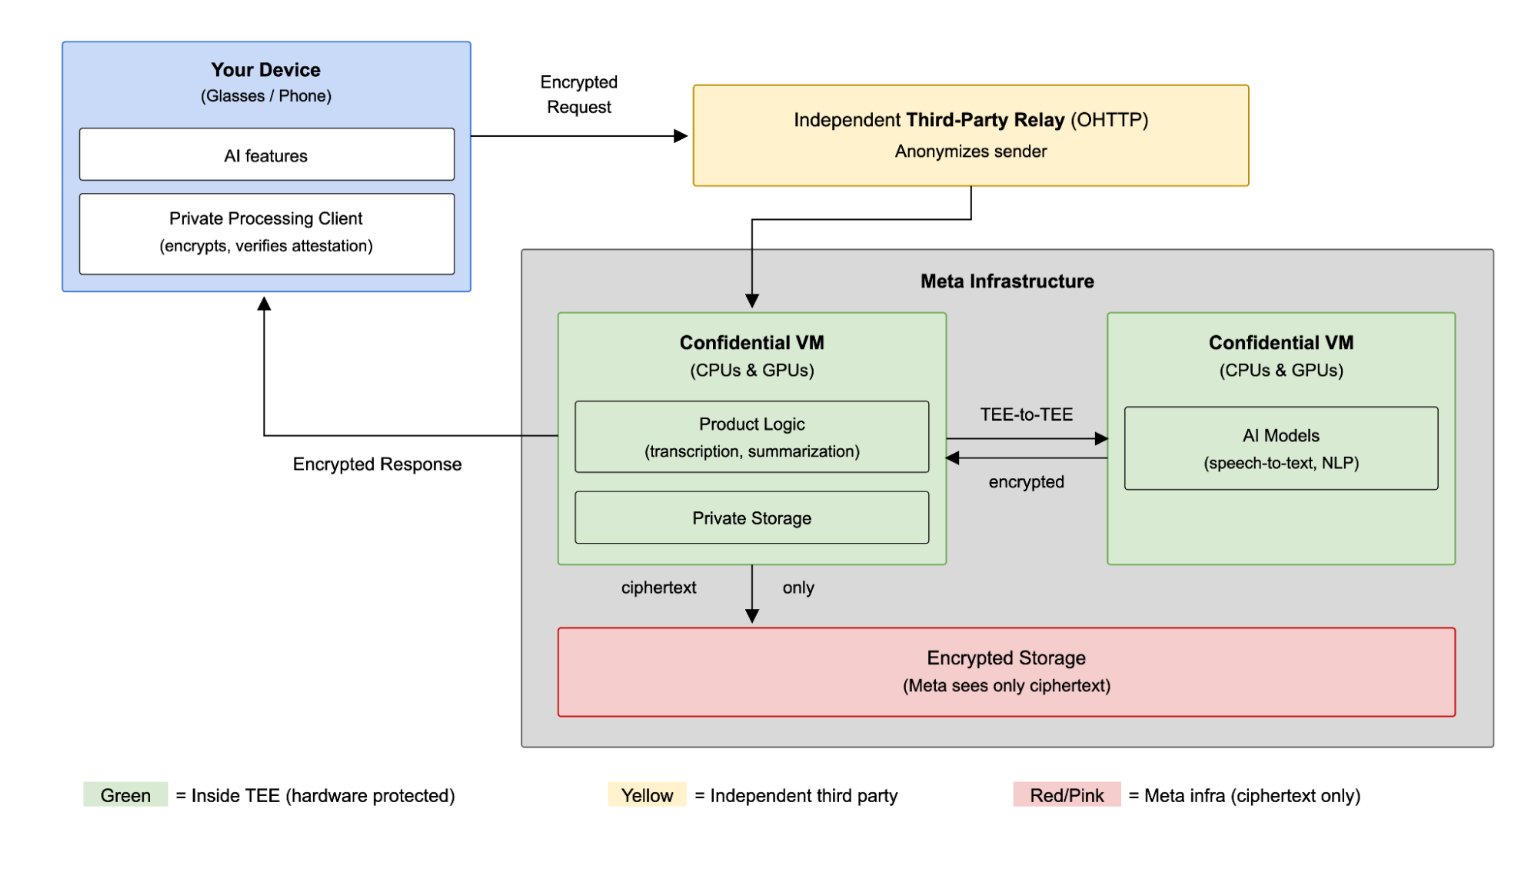
Imagem: InfoQ. Arquitetura de Private Processing da Meta com máquinas virtuais confidenciais processando cargas de trabalho de IA dentro de Trusted Execution Environments
O limite de computação confidencial desloca-se do dispositivo para a infraestrutura em nuvem (7). Os modelos de IA executam dentro de máquinas virtuais confidenciais respaldadas por TEEs de hardware com memória do processador criptografada (8). A arquitetura protege tanto CPUs quanto GPUs (9), permitindo que cargas de trabalho mistas permaneçam dentro da zona de segurança.
Antes de transmitir contexto pessoal, os óculos executam atestado remoto e estabelecem uma sessão TLS atestada com o TEE (10). O dispositivo verifica um certificado assinado por hardware e compara a medição da carga de trabalho contra um ledger de transparência de apenas anexação (11). Caso a verificação falhe, a transmissão de dados é bloqueada (12). Credenciais anônimas e relays OHTTP de terceiros operados por Fastly ou Cloudflare (13) separam ainda mais a identidade do usuário do processamento das requisições.
O estado persistente permanece dentro da fronteira confidencial (14). O motor de armazenamento localiza-se dentro do TEE com dados criptografados com chaves fornecidas pelo usuário (15) antes de deixarem o ambiente protegido. As consultas executam dentro da mesma fronteira (16), limitando a exposição dos padrões de acesso ao banco de dados. A arquitetura prioriza isolamento de hardware, garantias fail-closed, verificabilidade pública, não-direcionabilidade e armazenamento criptografado (17). As imagens CVM de produção são registradas no ledger de transparência (18).