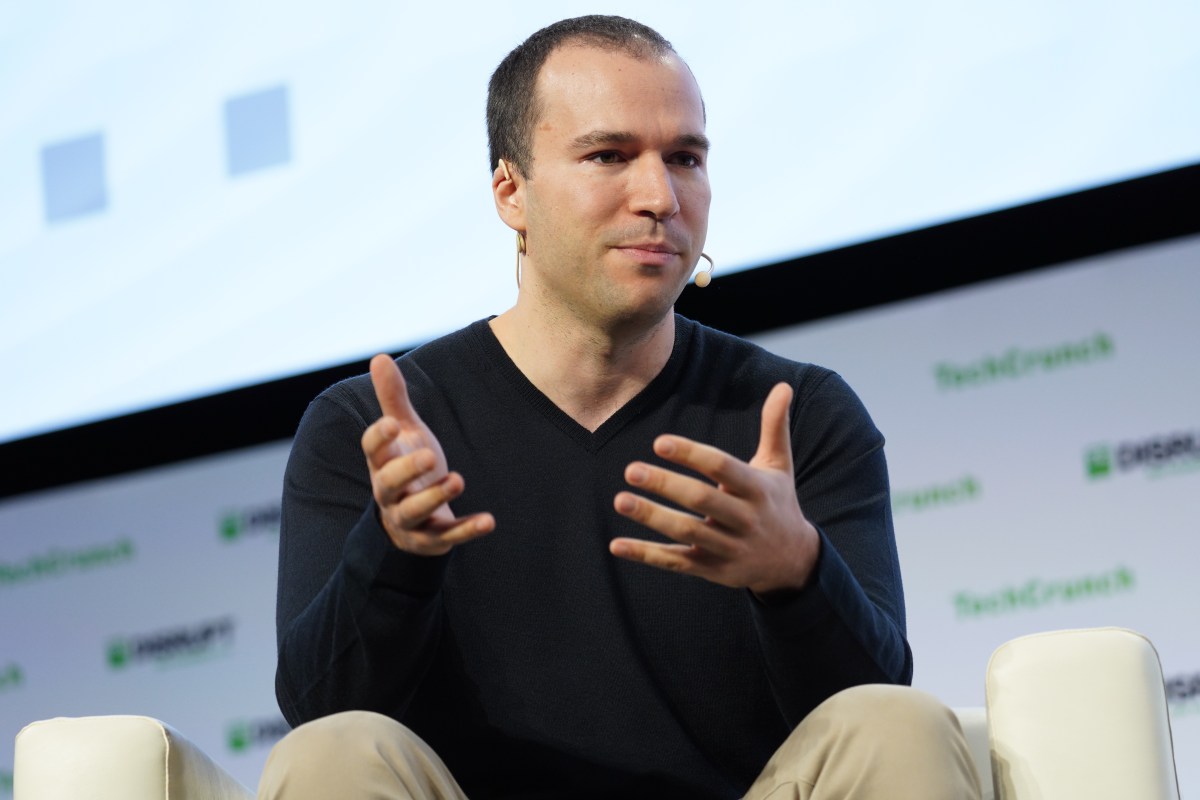

Um modelo da OpenAI ajudou a encontrar uma vulnerabilidade grave que poderia permitir que invasores assumissem o controle de servidores com Ubuntu, sistema operacional baseado em Linux. Max Justicz, diretor de tecnologia e cofundador da Charge Robotics, identificou a falha usando o GPT 5.6 Sol, lançado em julho, por meio do Daybreak Blue, programa da OpenAI que dá a defensores acesso a modelos avançados.
Justicz informou o problema ao Debian Project, que mantém o software em questão e publicou uma correção. Não há evidência conhecida de que a vulnerabilidade tenha sido explorada. A descoberta ocorreu enquanto a OpenAI anunciava um novo modelo de cibersegurança e divulgava resultados de análises feitas com ele em projetos de código aberto.
A vulnerabilidade foi encontrada em duas horas
Justicz já havia encontrado anteriormente uma vulnerabilidade no mesmo código, que foi corrigida anos atrás. Ele disse que pediu ao modelo para procurar falhas iguais ou mais graves. Segundo seu relato, o GPT 5.6 Sol encontrou o problema em duas horas. Justicz descreveu a falha como complexa e difícil de um humano localizar, mas afirmou que ela funcionava.
O pesquisador também alertou para o potencial de modelos de IA na análise de código ou arquivos binários ainda não auditados. Na avaliação dele, a facilidade de encontrar a vulnerabilidade pode indicar que ainda há muitas falhas a descobrir, inclusive por pessoas com pouca experiência em ataques cibernéticos. Essa preocupação acompanha o debate sobre a possibilidade de agentes mal-intencionados usarem ferramentas semelhantes.
A OpenAI anunciou o ChatGPT Cyber, modelo voltado à cibersegurança, para usuários do nível mais alto do Daybreak Red. O programa oferece a pesquisadores de segurança ferramentas para procurar vulnerabilidades e desenvolver métodos de ataque. A empresa havia informado, no dia anterior ao anúncio, que usou o mesmo modelo para analisar o kernel Linux e preparar correções para 948 problemas potenciais. Também disse ter encontrado 81 vulnerabilidades “novas” no navegador Firefox.
Acesso, custos e recursos para defesa
A OpenAI afirmou que pretende ampliar o Daybreak para alcançar organizações de diferentes tamanhos, pesquisadores independentes e responsáveis por projetos de código aberto. Segundo a empresa, milhares de profissionais de cibersegurança participam atualmente do programa. Justicz contou que precisou enviar uma foto da carteira de motorista para obter acesso.
O pesquisador disse que a OpenAI teria reduzido recentemente a capacidade do Daybreak Blue de encontrar vulnerabilidades. Ele ponderou que limitar o acesso pode dificultar o uso da tecnologia por possíveis invasores, mas também expressou a preocupação de que profissionais de defesa fiquem em desvantagem se não puderem usar modelos avançados enquanto atacantes recorrem a modelos de pesos abertos com proteções removidas.
Justicz estimou ter gasto cerca de US$ 5 mil em assinaturas e tokens para encontrar várias falhas. A OpenAI também anunciou uma iniciativa de US$ 1 bilhão para apoiar profissionais de cibersegurança do programa que trabalham na proteção de infraestruturas críticas, como redes elétricas e sistemas de água.
Eric Wallace, pesquisador da equipe técnica da OpenAI, afirmou que a empresa destina uma parte significativa de seu poder computacional de ponta à descoberta e correção gratuita de vulnerabilidades em projetos de código aberto. A busca por falhas no Linux custou US$ 1,2 milhão, segundo a matéria. O valor é inferior aos aproximadamente US$ 6 milhões em tokens que a OpenAI investiu para buscar uma solução para um problema de dinâmica dos fluidos.
O contraste entre os gastos e a escala potencial das falhas alimenta a questão sobre se os laboratórios de IA estão dedicando recursos suficientes à proteção da infraestrutura digital. A reportagem também destaca a preocupação de que modelos cada vez mais capazes de encontrar vulnerabilidades possam ampliar o trabalho dos defensores, que nem sempre dispõem de recursos equivalentes aos de possíveis atacantes.