A empresa Chainguard, especializada em segurança da cadeia de suprimentos de software, anunciou dois produtos em fase beta para execução e teste de código escrito por desenvolvedores e agentes de inteligência artificial. O Chainguard Workspaces oferece ambientes de desenvolvimento remoto baseados em microVMs endurecidas, enquanto o Chainguard Checks move testes de integração contínua para o loop de desenvolvimento. Ambos foram apresentados no evento Assemble London da Chainguard.
Os produtos respondem a um desafio prático com agentes de codificação. Esses agentes necessitam permissão para instalar pacotes, executar comandos shell e editar configurações, frequentemente em paralelo. Realizar essas operações em laptops de desenvolvedores expõe credenciais corporativas e serviços locais a código gerado ou de terceiros. Enviar cada mudança para serviços de CI convencionais cria filas e downloads repetidos de dependências.
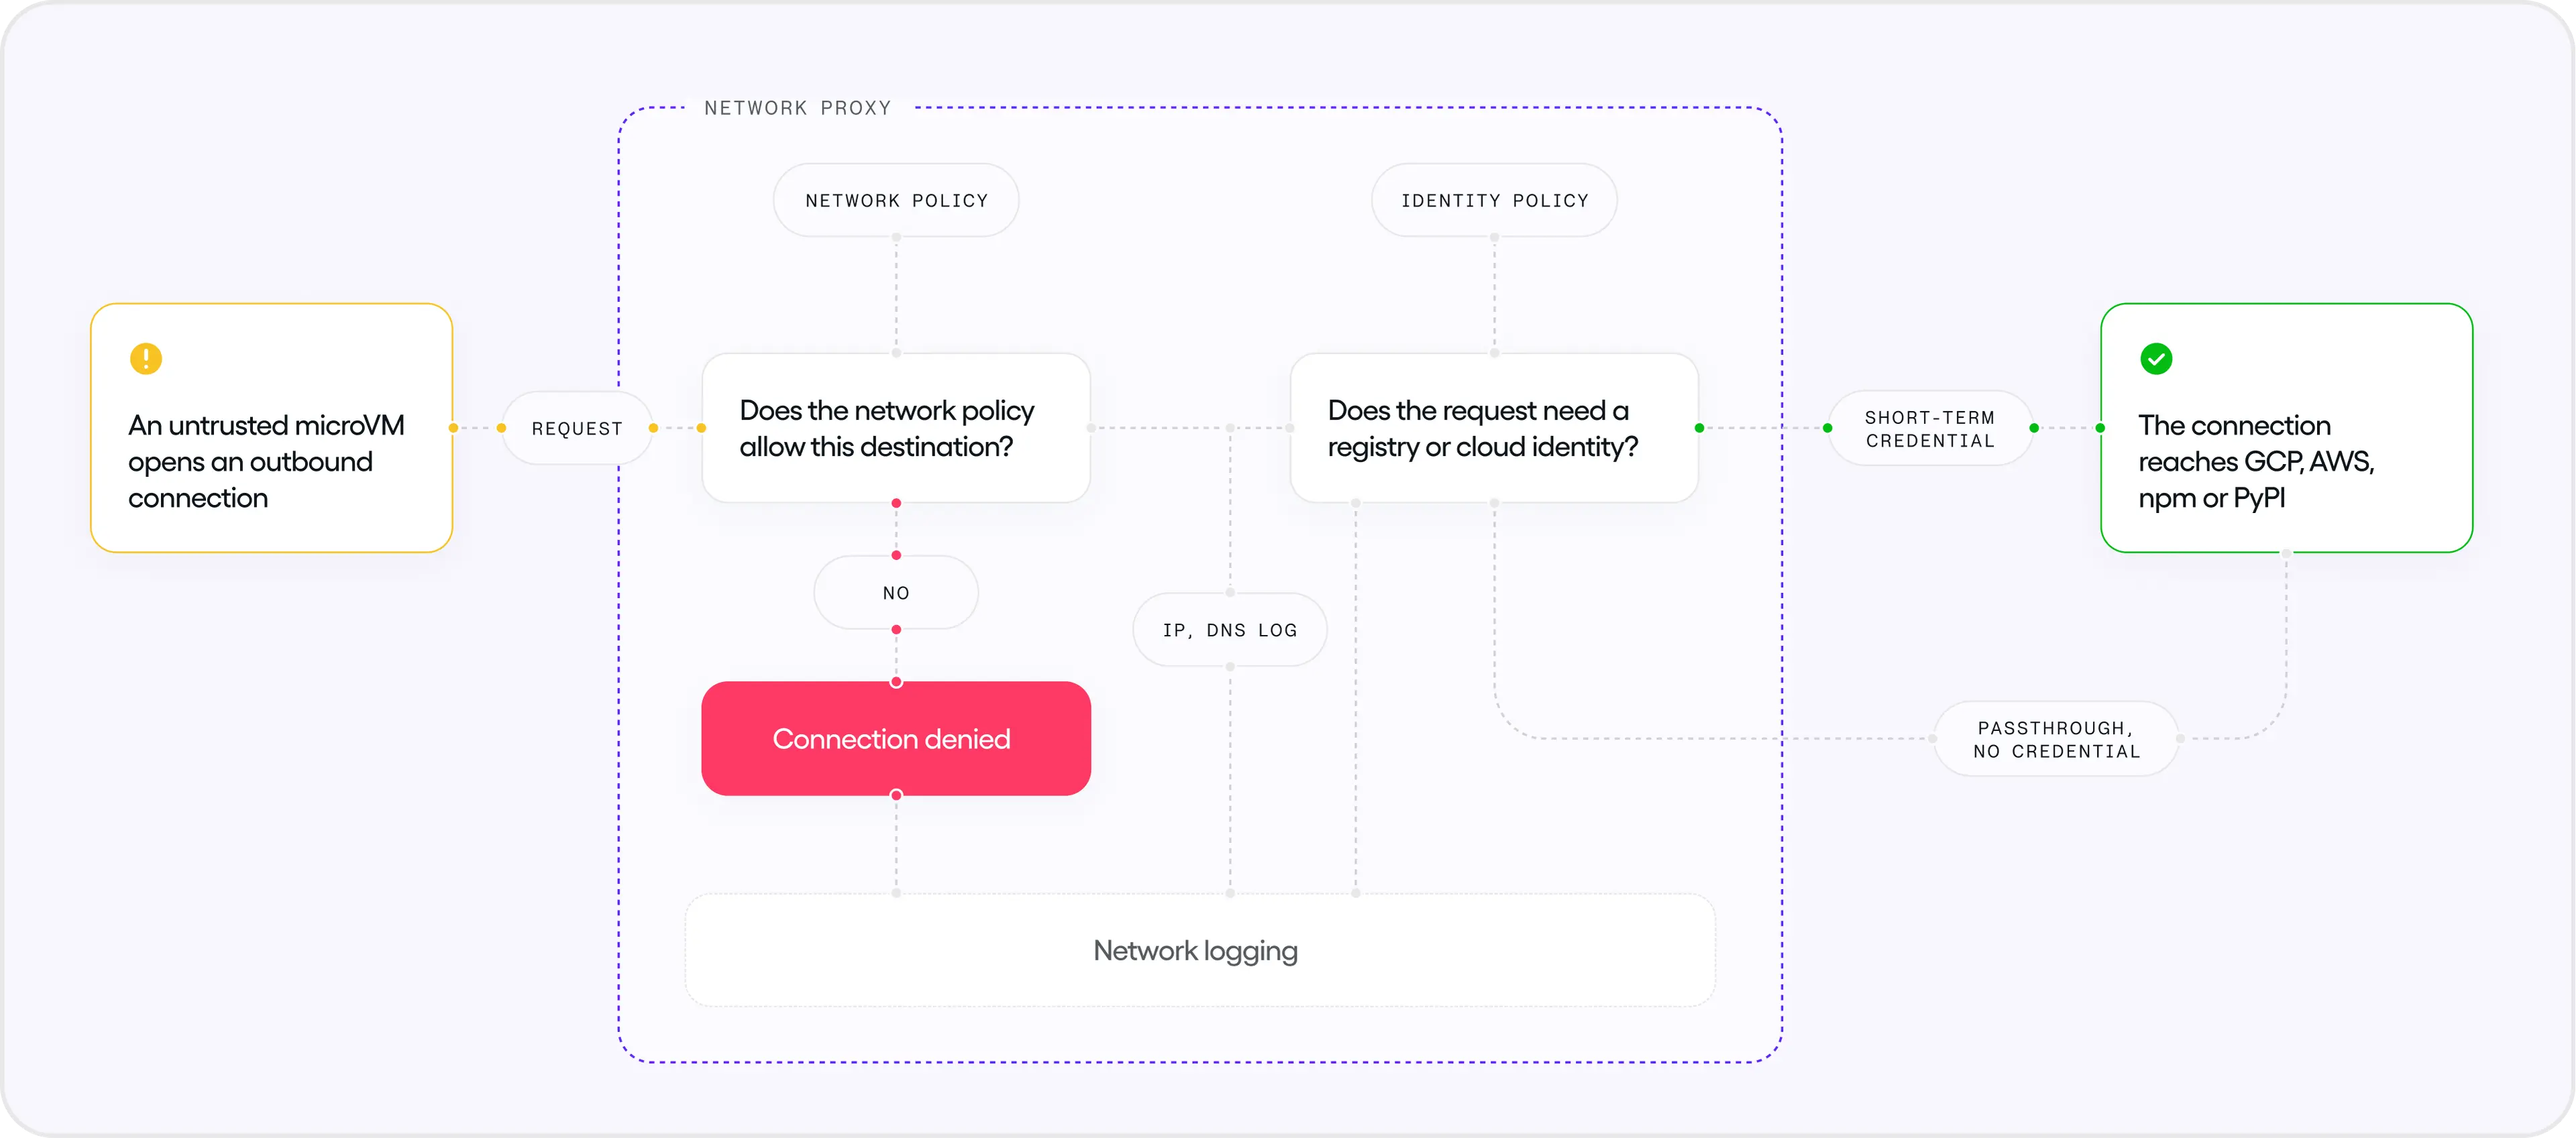
Imagem: InfoQ. Metodologia do Chainguard Checks
O Workspaces fornece uma microVM remota dedicada para cada desenvolvedor ou agente. O comando chainctl develop sincroniza a árvore de trabalho local, incluindo mudanças não confirmadas, para o ambiente remoto. Uma sessão é armazenada em snapshot ao desconectar e pode retomar com seus arquivos, processos e contexto de shell preservados. Equipes podem criar múltiplos Workspaces isolados para um repositório, permitindo que agentes experimentem diferentes soluções sem compartilhar portas, caches ou estado de processos.
Chainguard implementa um proxy no lado do host que adiciona credenciais de curta duração a requisições de saída aprovadas, em vez de colocar secrets de longa duração no ambiente convidado. Regras de egresso opcionais podem bloquear e registrar conexões a endpoints não autorizados pela equipe. A empresa também registra comandos, mudanças de código e chamadas de rede em um log descrito como à prova de adulteração, destinado a limitar danos de dependências comprometidas ou agentes com injeção de prompt.
Chainguard Checks executa passos de CI em microVMs separadas e isoladas construídas a partir de pacotes Chainguard. Dependências são preparadas do arquivo lockfile do projeto, e o pool de snapshots é reconstruído quando esse arquivo muda. Desenvolvedores podem invocar os mesmos testes por linha de comando, hook pre-commit ou GitHub App. Agentes podem chamá-los através de servidor MCP ou SDK, permitindo que desenvolvedores e agentes "testem, falhem e corrijam código com segurança sem esperar por CI lento".
Quando Checks e Workspaces são usados juntos, o Workspace suspende enquanto testes rodam. Testes falhados retornam logs estruturados para a sessão retomada, permitindo que o agente tente outra mudança sem reconstruir seu ambiente. Uma execução bem-sucedida cria uma atestação assinada vinculada ao ambiente, resultado e commit SHA. A merge gate proposta pode verificar essa evidência sem executar a suíte de testes novamente.