A empresa Anthropic anunciou em 8 de outubro o OSS Scanner, serviço gratuito e opcional para identificar vulnerabilidades em projetos open-source. O serviço representa uma abordagem automatizada à análise de segurança, usando os modelos mais avançados da empresa, incluindo Claude Mythos, para gerar relatórios periódicos de segurança destinados aos mantenedores de projetos inscritos.
O funcionamento do OSS Scanner distingue-se por enviar relatórios sem revisão humana prévia. Os mantenedores de projetos inscritos recebem descobertas e decidem quais correções propostas validar e aceitar. Durante seis meses de desenvolvimento, os modelos da Anthropic identificaram mais de 29.000 vulnerabilidades candidatas, das quais pesquisadores revisaram e triaram manualmente aproximadamente 6.000. Mantenedores que solicitaram acesso antecipado já receberam quase 5.000 relatórios não verificados, acompanhados de patches propostos.
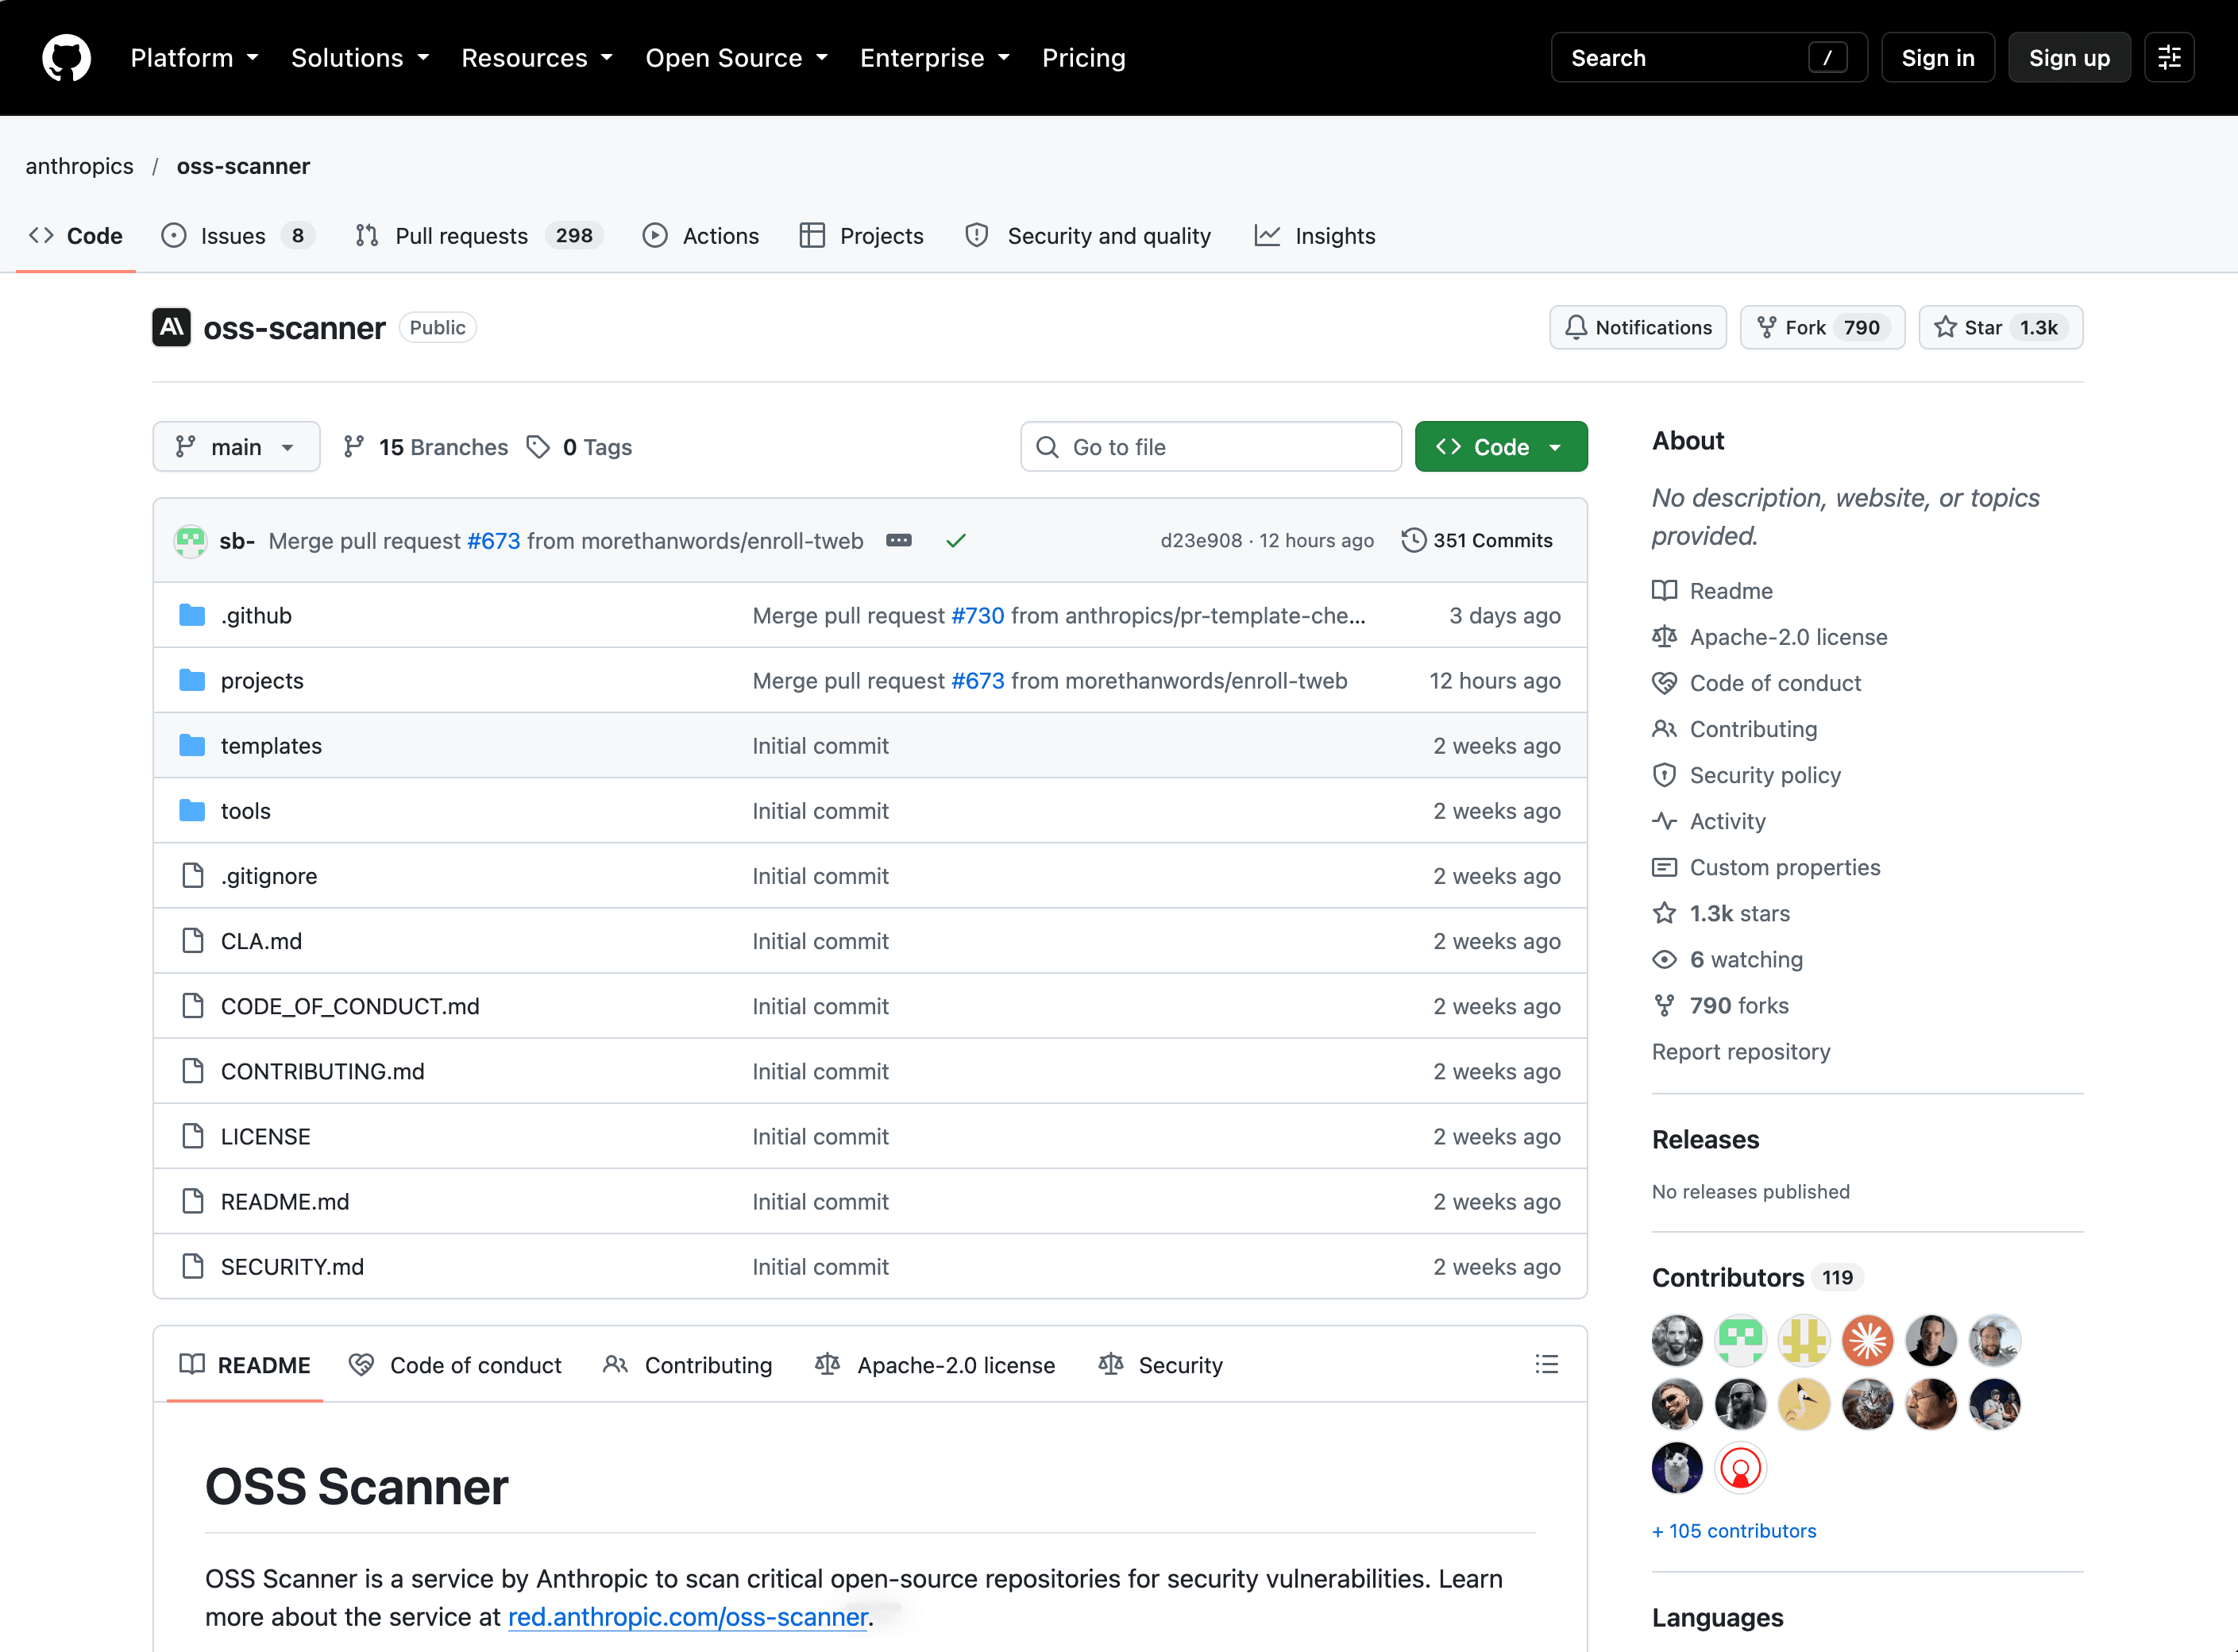
Imagem: InfoQ. OSS Scanner da Anthropic interface de relatório de vulnerabilidades para mantenedores de projetos open-source
Cada relatório inclui um reprodutor autocontido da vulnerabilidade suspeita e explicação detalhada. Quando possível, o scanner identifica a mudança específica que introduziu o bug através de bisection e fornece um patch candidato. Este trabalho estende iniciativas anteriores, como o Project Glasswing, em que Anthropic havia restringido acesso ao Claude Mythos Preview a organizações participantes.
Os testes iniciais do scanner envolveram penetration testers avaliando 97 descobertas de severidade crítica e alta em 48 projetos. Destas, 85 atenderam aos critérios de divulgação coordenada de vulnerabilidades. Onze eram reais mas duplicavam problemas conhecidos ou outros achados do scanner, enquanto uma se mostrou inválida. Os resultados descrevem essa amostra selecionada, não estabelecendo uma taxa de precisão geral para cada relatório produzido pelo serviço.
Manutenedores de projetos-chave forneceram feedback positivo sobre os relatórios. Noah Misch, mantenedor do PostgreSQL, relata que acesso antecipado ajudou o projeto a resolver problemas antes de lançamento geral: "Vários relatórios vieram com correções que podemos usar quase como apresentadas". Anton Arapov, da OpenSSL Corporation, descreveu os relatórios brutos como "tão bons e às vezes melhores que o que recebemos de pessoas", especialmente quando um exploit funcional simplificava a verificação.
Tod Ouska, da wolfSSL, informou que de 74 relatórios recebidos, todos exceto dois foram válidos e cinco se tornaram CVEs, demonstrando que os patches candidatos se encaixaram no processo existente de verificação e remediação do projeto. Daniel Stenberg, mantenedor do curl, atribuiu a descoberta da vulnerabilidade HTTP/2 use-after-free CVE-2026-92392 ao OSS Scanner. A vulnerabilidade, corrigida em curl 8.23.0, poderia permitir execução remota de código sob condições específicas, embora Stenberg a tenha classificado como alta em vez de crítica devido à dificuldade de exploração.
Anthropic reconheceu que alguns mantenedores observaram classificações de severidade inflacionadas e mal-entendidos sobre threat models de seus projetos. Apesar disso, os resultados gerais indicam que a abordagem automatizada fornece valor significativo.
O serviço foi inspirado no Google OSS-Fuzz, embora utilize modelos de linguagem para investigar código. Google DeepMind's CodeMender oferece comparação alternativa, mas retém revisão humana antes de submissão upstream, diferente da entrega direta de descobertas não revisadas do OSS Scanner. Varun Badhwar, CEO da Endor Labs, argumentou que um patch upstream não beneficia projetos quando usuários estão três versões principais atrás, ressaltando a importância de avaliar exatidão de validação, carga de trabalho do mantenedor e tempo total de descoberta até implantação da correção.
O processo técnico do scanner envolve agentes que fazem verificação dupla de bugs, propõem patches e analisam causas raiz antes dos relatórios serem enviados. Esta verificação automatizada é separada de revisão humana. Scans subsequentes procuram problemas recém-introduzidos e questões previamente perdidas, com frequência dependendo de fatores como uso do projeto e carga de trabalho do serviço.
Mantenedores se inscrevem através de pull request GitHub contendo configuração do projeto e Dockerfile para preparar build e dependências. O scanning funciona sem acesso à internet após setup inicial. Um arquivo threat-model opcional permite documentar escopo, expectativas de severidade, entradas não confiáveis, componentes excluídos e formatos de relatório preferidos. Anthropic verifica manualmente solicitações de inscrição para confirmar que o solicitante é mantenedor principal e que descobertas chegarão a um contato de segurança autorizado.
Descobertas não validadas não têm prazo de divulgação automático de 90 dias. Quando um relatório é validado posteriormente, entra no processo de divulgação coordenada com período de 90 dias iniciado na notificação da validação. Mantenedores podem pausar relatórios ou se desligar do serviço. Anthropic continua oferecendo divulgações revisadas por humanos, particularmente para projetos sem recursos para triagem de descobertas bruas.