Organizações europeias podem fortalecer sua soberania tecnológica desenvolvendo alternativas críveis e adquirindo as habilidades necessárias para implementá-las, em vez de simplesmente evitar provedores globais. Essa conclusão emergiu de um painel de discussão durante a Open Source Summit Europe realizada em Praga, que abordou dependências em infraestrutura em nuvem, código aberto, segurança e hardware.
O painel reuniu Jonathan Bryce (CNCF e Linux Foundation), Christopher "CRob" Robinson (OpenSSF e Akrites), Paula Grzegorzewska e Thierry Carrez (Linux Foundation Europe), com moderação de Stephen Sopko (HyperFRAME Research). A discussão apresentou o framework de soberania em nuvem da UE, que lista oito objetivos: soberania legal e jurisdicional, soberania de dados e IA, soberania operacional e soberania de cadeia de suprimentos.
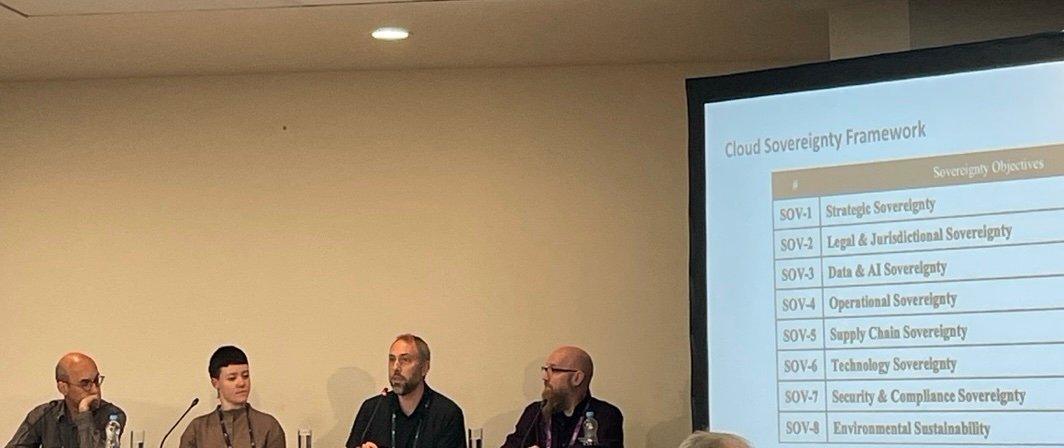
Imagem: InfoQ. Painel de discussão sobre soberania tecnológica europeia durante Open Source Summit Europe em Praga
Importância da escolha e alternativas viáveis
Bryce destacou que "a coisa mais valiosa com open source é a escolha". Segundo ele, utilizar Azure ou AWS pode atender às necessidades organizacionais desde que a empresa retenha outras opções. Kubernetes foi citado como exemplo de plataforma que funciona tanto em infraestrutura própria quanto em nuvens comerciais. Grzegorzewska complementou que uma alternativa é útil apenas quando a mudança é praticamente viável: migrar entre sistemas proprietários pode exigir tempo e expertise substanciais, particularmente para governos.
Além do acesso ao código-fonte
Bryce esclareceu que o acesso ao código-fonte isoladamente não proporciona soberania operacional. As organizações também precisam saber como executar, proteger e monitorar seus sistemas—uma distinção que ele associou à abordagem da OVH. Ele identificou hardware como uma lacuna remanescente significativa. Bryce relatou conversas em conferência em Xangai onde a discussão chinesa sobre soberania focava menos em software open source (no qual participa há tempo) e mais em acesso a chips e sistemas ópticos. A escolha de software é importante, mas não elimina dependências de hardware.
Níveis de segurança e controle
Carrez descreveu níveis de segurança propostos para nuvem e IA que variam conforme a carga de trabalho. O nível mais elevado exigiria controle efetivo sobre toda a cadeia de suprimentos tecnológica, incluindo hardware. Ele também mencionou computação confidencial como mecanismo para limitar o acesso do host a workloads quando esse nível de controle não é necessário.